PHP-Sicherheitslücke „PHP2Shell“: Was Website-Betreiber jetzt tun sollten
Zwei kritische Schwachstellen in PHP betreffen Millionen Websites – von WordPress über Online-Shops bis zum einfachen Kontaktformular. Das BSI hat eine Cyber-Sicherheitswarnung herausgegeben, die Updates sind da. Kein Grund zur Panik, aber ein klarer Grund, jetzt zu handeln.
Das Wichtigste in Kürze
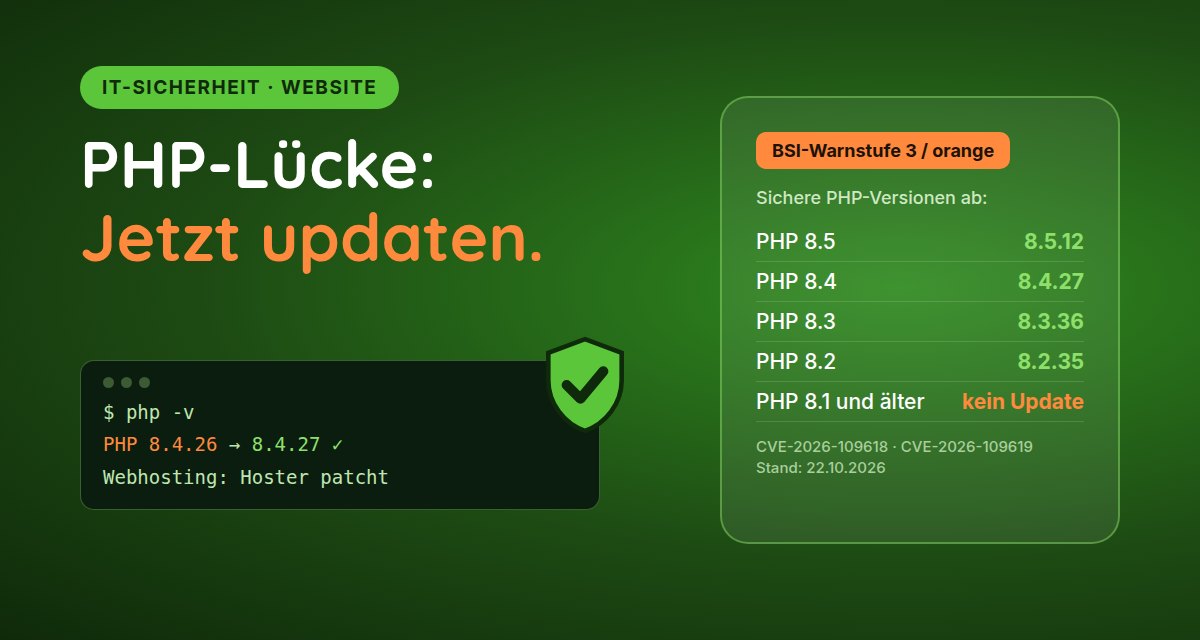
- Was: zwei kritische Schwachstellen in PHP (CVE-2026-109618 und CVE-2026-109619), in Medien „PHP2Shell“ genannt. Schweregrad 9,2 von 10 (CVSS 4.0).
- Risiko: Angreifer könnten aus der Ferne und ohne Anmeldung Schadcode auf Webservern mit PHP ausführen.
- Lage: Laut BSI sind noch keine Angriffe bestätigt, es gibt aber unbestätigte Berichte über fertige Angriffswerkzeuge.
- Lösung: Seit dem 21. Oktober 2026 gibt es Sicherheitsupdates. Sie sollten unverzüglich eingespielt werden.
Was bedeutet die BSI-Warnstufe 3?
Das BSI stuft die Lage mit Stufe 3 („orange“) ein, also als geschäftskritisch. Das ist die zweithöchste Stufe. Die höchste Stufe 4 („rot“) vergibt das BSI, wenn der Regelbetrieb vieler Dienste nicht mehr aufrechterhalten werden kann – zuletzt etwa bei der Log4j-Lücke („Log4Shell“) im Dezember 2021.
Für dich heißt Stufe 3: ernst nehmen und zeitnah handeln – Updates einspielen und prüfen lassen, ob deine Website betroffen ist. Mehr ist in den meisten Fällen nicht nötig.
Bin ich betroffen?
Betroffen ist jede Website, die auf dem Server PHP nutzt. Das sind zum Beispiel:
- WordPress-, Joomla- oder TYPO3-Websites
- Online-Shops wie WooCommerce, Shopware oder Magento
- Websites mit Kontakt- oder Anfrageformular, das per PHP verschickt wird
Rein statische Seiten ohne PHP sind nicht betroffen. Wenn du nicht sicher bist, frag deinen Hoster oder deine Webagentur.
Diese PHP-Versionen sind sicher
| PHP-Zweig | Sicher ab Version |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 und älter | kein Update mehr – auf eine neuere Version wechseln |
Was jetzt zu tun ist
- Webhosting (Webspace): Bei klassischem Webhosting spielt in der Regel der Hoster die Updates ein. Prüfe auf seiner Statusseite oder im Kundenbereich, ob das erledigt ist.
- PHP-Version prüfen: Im Kundenbereich deines Hosters siehst du, welche PHP-Version deine Website nutzt. Läuft sie noch mit PHP 8.1 oder älter, stelle auf 8.3 oder 8.4 um und teste die Seite danach.
- Eigener Server (vServer, Root-Server): Hier musst du oder dein IT-Dienstleister PHP selbst aktualisieren und den Webserver bzw. PHP-Dienst neu starten.
- Funktion testen: Kontaktformulare, Shop-Checkout und Login nach dem Update einmal ausprobieren.
- Auffälligkeiten prüfen: Unbekannte Dateien auf dem Webspace, neue Administrator-Konten oder ungewöhnliche Weiterleitungen können Hinweise auf einen Angriff sein. Dann bitte eine Fachfirma hinzuziehen.
Und was hat das mit Versicherung zu tun?
Kommt es trotz allem zu einem Angriff, kann eine Cyberversicherung Kosten für IT-Forensik, Wiederherstellung, Betriebsunterbrechung oder Ansprüche Dritter übernehmen – je nach Vertrag. Wichtig: Viele Cyberversicherungen verlangen in ihren Bedingungen, dass Sicherheitsupdates zeitnah eingespielt werden. Wer bekannte Lücken lange offen lässt, riskiert im Schadenfall Diskussionen oder Kürzungen.
Deshalb gilt: Update einspielen, Datum notieren und bei Bedarf die eigenen Vertragsbedingungen prüfen. Was eine Cyberversicherung leistet und worauf Unternehmen achten sollten, findest du auf unserer Seite Cyber-Security für Unternehmen.
Quellen
- BSI: Cyber-Sicherheitswarnung „PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit“ (Version 1.1, 21.10.2026).
- PHP: Release-Archiv 2026 (Sicherheitsrelease vom 21.10.2026).
- CERT-EU: Security Advisory 2026-018 – Critical Vulnerabilities in PHP.
Hinweis: Dieser Beitrag gibt den Stand vom 22. Oktober 2026 wieder und dient der allgemeinen Information. Er ersetzt keine IT-Sicherheitsberatung für deine konkrete Website und keine individuelle Versicherungsberatung. Maßgeblich sind die Hinweise deines Hosters bzw. IT-Dienstleisters und die Bedingungen deines Versicherers. KiS – Kontor im Schwarzwald GmbH, Versicherungsmakler mit Erlaubnis nach § 34d Abs. 1 GewO, Reg.-Nr. D-PS74-61V96-00.
👉 Du willst wissen, ob deine Cyberversicherung zu deinem Betrieb passt? Nimm einfach Kontakt mit uns auf – klicke auf Beratung anfragen