Vulnerabilità PHP “PHP2Shell”: cosa dovrebbero fare ora i gestori di siti web
Due vulnerabilità critiche in PHP riguardano milioni di siti web – da WordPress ai negozi online fino al semplice modulo di contatto. Il BSI (Ufficio federale tedesco per la sicurezza informatica) ha emesso un avviso di sicurezza informatica e gli aggiornamenti sono disponibili. Nessun motivo di panico, ma un chiaro motivo per agire ora.
In sintesi
- Cosa: due vulnerabilità critiche in PHP (CVE-2026-109618 e CVE-2026-109619), chiamate dai media “PHP2Shell”. Gravità 9,2 su 10 (CVSS 4.0).
- Rischio: gli aggressori potrebbero eseguire codice malevolo da remoto e senza autenticazione su server web con PHP.
- Situazione: secondo il BSI non sono ancora stati confermati attacchi, ma ci sono segnalazioni non confermate di strumenti di attacco già pronti.
- Soluzione: dal 21 ottobre 2026 sono disponibili aggiornamenti di sicurezza, che dovrebbero essere installati senza indugio.
Cosa significa il livello di allerta 3 del BSI?
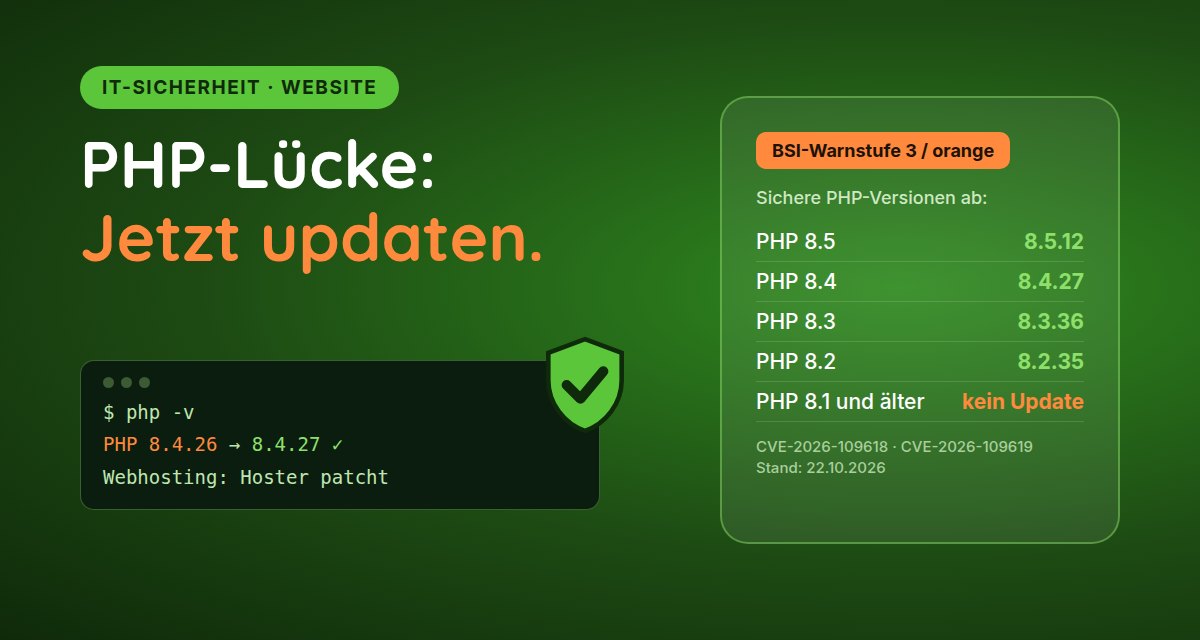
Il BSI valuta la situazione con il livello 3 (“arancione”), cioè come critica per l'attività. È il secondo livello più alto. Il livello massimo 4 (“rosso”) viene assegnato dal BSI quando il normale funzionamento di molti servizi non può più essere garantito – l'ultima volta, ad esempio, con la falla di Log4j (“Log4Shell”) a dicembre 2021.
Per te il livello 3 significa: prendere la cosa sul serio e agire a breve – installare gli aggiornamenti e far verificare se il tuo sito è interessato. Nella maggior parte dei casi non serve altro.
Sono interessato?
È interessato ogni sito web che utilizza PHP sul server. Ad esempio:
- siti WordPress, Joomla o TYPO3
- negozi online come WooCommerce, Shopware o Magento
- siti web con un modulo di contatto o di richiesta inviato tramite PHP
I siti puramente statici senza PHP non sono interessati. Se non sei sicuro, chiedi al tuo provider di hosting o alla tua agenzia web.
Queste versioni di PHP sono sicure
| Ramo PHP | Sicuro dalla versione |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 e precedenti | nessun aggiornamento – passare a una versione più recente |
Cosa fare ora
- Web hosting (spazio web): con il web hosting classico di norma è il provider a installare gli aggiornamenti. Verifica sulla sua pagina di stato o nell'area clienti se è già stato fatto.
- Verificare la versione di PHP: nell'area clienti del tuo provider di hosting puoi vedere quale versione di PHP usa il tuo sito. Se gira ancora con PHP 8.1 o precedenti, passa alla 8.3 o alla 8.4 e poi testa il sito.
- Server proprio (vServer, root server): in questo caso tu o il tuo fornitore di servizi IT dovete aggiornare PHP e riavviare il server web o il servizio PHP.
- Testare il funzionamento: dopo l'aggiornamento prova una volta moduli di contatto, checkout dello shop e login.
- Controllare anomalie: file sconosciuti nello spazio web, nuovi account amministratore o reindirizzamenti insoliti possono essere indizi di un attacco. In tal caso rivolgiti a un'azienda specializzata.
E cosa c'entra l'assicurazione?
Se nonostante tutto si verifica un attacco, un'assicurazione cyber può coprire i costi di analisi forense informatica, ripristino, interruzione dell'attività o richieste di risarcimento di terzi – a seconda del contratto. Importante: molte assicurazioni cyber richiedono nelle loro condizioni che gli aggiornamenti di sicurezza vengano installati tempestivamente. Chi lascia aperte a lungo falle note rischia, in caso di sinistro, contestazioni o riduzioni.
Per questo vale la regola: installa l'aggiornamento, annota la data e, se necessario, verifica le condizioni del tuo contratto. Cosa offre un'assicurazione cyber e a cosa dovrebbero fare attenzione le aziende lo trovi nella nostra pagina Cyber-Security per le aziende.
Fonti
- BSI: Avviso di sicurezza informatica “PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit” (PHP – vulnerabilità critiche minacciano applicazioni web in tutto il mondo) (versione 1.1, 21.10.2026).
- PHP: Archivio dei rilasci 2026 (rilascio di sicurezza del 21.10.2026).
- CERT-EU: Security Advisory 2026-018 – Critical Vulnerabilities in PHP.
Nota: questo articolo riflette la situazione al 22 ottobre 2026 e ha scopo puramente informativo. Non sostituisce una consulenza sulla sicurezza informatica per il tuo sito specifico né una consulenza assicurativa individuale. Fanno fede le indicazioni del tuo provider di hosting o fornitore di servizi IT e le condizioni del tuo assicuratore. KiS – Kontor im Schwarzwald GmbH, broker assicurativo autorizzato ai sensi del § 34d Abs. 1 GewO, Reg.-Nr. D-PS74-61V96-00.
👉 Vuoi sapere se la tua assicurazione cyber è adatta alla tua azienda? Contattaci – clicca su Richiedi una consulenza