Уязвимость PHP «PHP2Shell»: что сейчас стоит сделать владельцам сайтов
Две критические уязвимости в PHP затрагивают миллионы сайтов – от WordPress и интернет-магазинов до простой контактной формы. BSI (Федеральное ведомство по информационной безопасности Германии) выпустило предупреждение о киберугрозе, обновления уже доступны. Повода для паники нет, но есть веская причина действовать сейчас.
Самое главное вкратце
- Что: две критические уязвимости в PHP (CVE-2026-109618 и CVE-2026-109619), которые в СМИ называют «PHP2Shell». Степень опасности 9,2 из 10 (CVSS 4.0).
- Риск: злоумышленники могут удалённо и без авторизации выполнять вредоносный код на веб-серверах с PHP.
- Ситуация: по данным BSI, атаки пока не подтверждены, однако есть неподтверждённые сообщения о готовых инструментах для атак.
- Решение: с 21 октября 2026 года доступны обновления безопасности. Их следует установить незамедлительно.
Что означает уровень предупреждения BSI 3?
BSI оценивает ситуацию по уровню 3 («оранжевый»), то есть как критическую для бизнеса. Это второй по высоте уровень. Высший уровень 4 («красный») BSI присваивает, когда штатная работа многих сервисов больше не может поддерживаться, – в последний раз, например, при уязвимости Log4j («Log4Shell») в декабре 2021 года.
Для вас уровень 3 означает: отнестись серьёзно и действовать без промедления – установить обновления и проверить, затронут ли ваш сайт. В большинстве случаев больше ничего не требуется.
Касается ли это меня?
Затронут любой сайт, который использует на сервере PHP. Например:
- сайты на WordPress, Joomla или TYPO3
- интернет-магазины, например WooCommerce, Shopware или Magento
- сайты с контактной формой или формой запроса, которая отправляется через PHP
Чисто статические страницы без PHP не затронуты. Если вы не уверены, спросите своего хостинг-провайдера или веб-агентство.
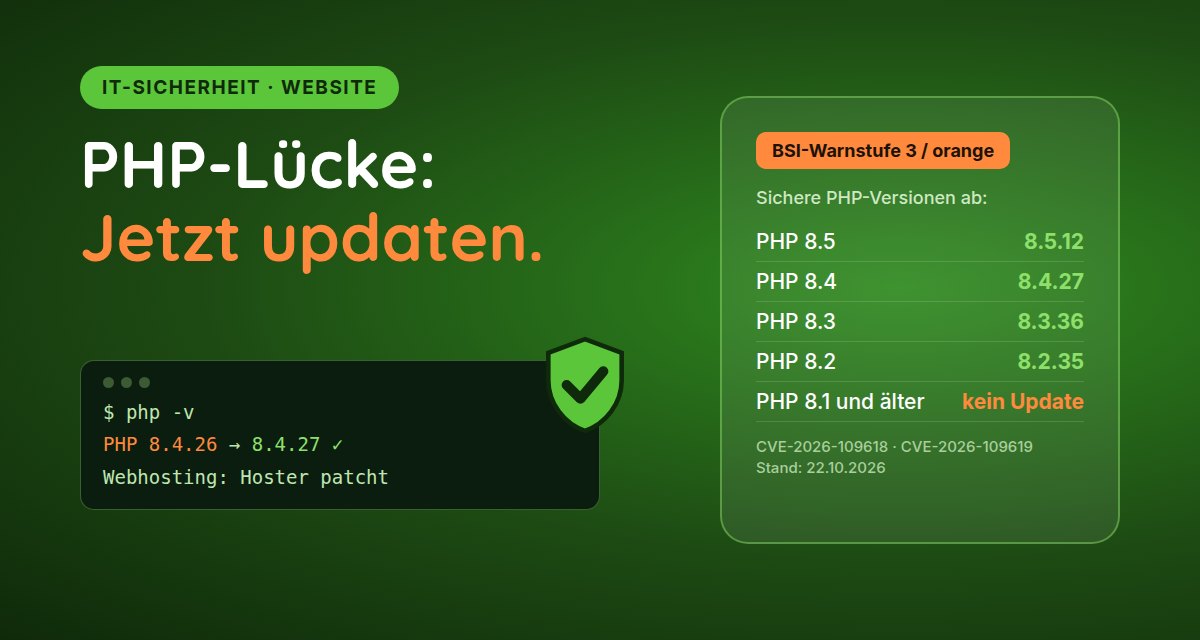
Эти версии PHP безопасны
| Ветка PHP | Безопасна начиная с версии |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 и более ранние | обновлений больше нет – перейдите на более новую версию |
Что нужно сделать сейчас
- Веб-хостинг (вебспейс): при классическом веб-хостинге обновления, как правило, устанавливает хостинг-провайдер. Проверьте на его странице статуса или в личном кабинете, сделано ли это.
- Проверить версию PHP: в личном кабинете у хостинг-провайдера вы увидите, какую версию PHP использует ваш сайт. Если это всё ещё PHP 8.1 или более старая версия, переключитесь на 8.3 или 8.4 и затем протестируйте сайт.
- Собственный сервер (vServer, root-сервер): здесь вам или вашему ИТ-подрядчику нужно самостоятельно обновить PHP и перезапустить веб-сервер или службу PHP.
- Проверить работу: после обновления один раз протестируйте контактные формы, оформление заказа в магазине и вход в систему.
- Проверить подозрительные признаки: неизвестные файлы на вебспейсе, новые учётные записи администратора или необычные перенаправления могут указывать на атаку. В этом случае обратитесь, пожалуйста, к специализированной компании.
А при чём здесь страхование?
Если атака всё же произойдёт, киберстрахование может покрыть расходы на ИТ-криминалистику, восстановление, перерыв в деятельности или претензии третьих лиц – в зависимости от договора. Важно: во многих договорах киберстрахования в условиях предусмотрено, что обновления безопасности должны устанавливаться своевременно. Кто долго оставляет известные уязвимости открытыми, рискует при страховом случае столкнуться со спорами или сокращением выплаты.
Поэтому действует правило: установить обновление, записать дату и при необходимости проверить условия своего договора. О том, что покрывает киберстрахование и на что следует обращать внимание компаниям, вы узнаете на нашей странице Кибербезопасность для компаний.
Источники
- BSI: предупреждение о киберугрозе «PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit» («PHP – критические уязвимости угрожают веб-приложениям по всему миру») (версия 1.1, 21.10.2026).
- PHP: архив релизов 2026 (релиз безопасности от 21.10.2026).
- CERT-EU: Security Advisory 2026-018 – Critical Vulnerabilities in PHP.
Примечание: эта статья отражает положение дел на 22 октября 2026 года и служит для общего информирования. Она не заменяет консультацию по ИТ-безопасности для вашего конкретного сайта и индивидуальную страховую консультацию. Определяющими являются указания вашего хостинг-провайдера или ИТ-подрядчика и условия вашего страховщика. KiS – Kontor im Schwarzwald GmbH, страховой брокер с разрешением согласно § 34d Abs. 1 GewO, рег. № D-PS74-61V96-00.
👉 Хотите узнать, подходит ли ваше киберстрахование вашему предприятию? Просто свяжитесь с нами – нажмите Запросить консультацию