PHP güvenlik açığı „PHP2Shell“: Web sitesi işletenler şimdi ne yapmalı?
PHP'deki iki kritik zafiyet milyonlarca web sitesini etkiliyor – WordPress'ten online mağazalara ve basit iletişim formlarına kadar. BSI (Almanya Federal Bilgi Güvenliği Dairesi) bir siber güvenlik uyarısı yayımladı, güncellemeler mevcut. Paniğe gerek yok, ama şimdi harekete geçmek için açık bir neden var.
Kısaca en önemli bilgiler
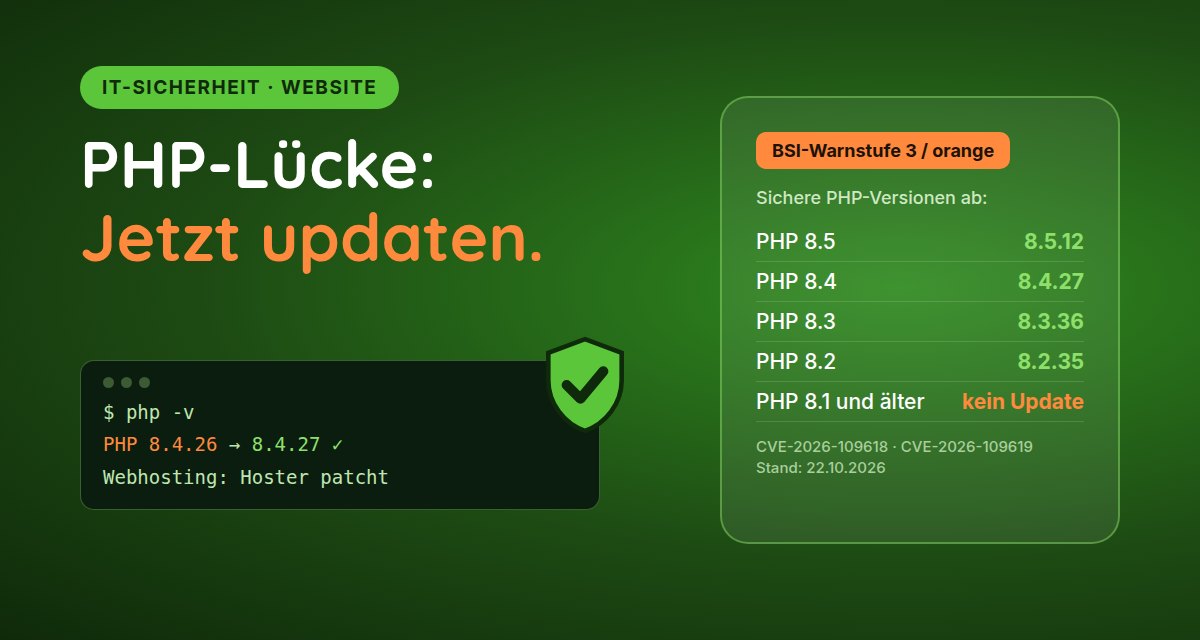
- Ne: PHP'de iki kritik zafiyet (CVE-2026-109618 ve CVE-2026-109619), medyada „PHP2Shell“ olarak anılıyor. Önem derecesi 10 üzerinden 9,2 (CVSS 4.0).
- Risk: Saldırganlar uzaktan ve oturum açmadan PHP kullanan web sunucularında zararlı kod çalıştırabilir.
- Durum: BSI'ya göre henüz doğrulanmış bir saldırı yok, ancak hazır saldırı araçlarına ilişkin doğrulanmamış raporlar bulunuyor.
- Çözüm: 21 Ekim 2026'dan beri güvenlik güncellemeleri mevcut. Bunlar gecikmeden yüklenmelidir.
BSI uyarı seviyesi 3 ne anlama geliyor?
BSI durumu seviye 3 („turuncu“), yani iş açısından kritik olarak değerlendiriyor. Bu, ikinci en yüksek seviyedir. En yüksek seviye olan 4'ü („kırmızı“) BSI, birçok hizmetin olağan işleyişi artık sürdürülemediğinde verir – en son örneğin Aralık 2021'deki Log4j açığında („Log4Shell“).
Seviye 3 senin için şu anlama geliyor: ciddiye al ve kısa sürede harekete geç – güncellemeleri yükle ve web sitenin etkilenip etkilenmediğini kontrol ettir. Çoğu durumda daha fazlası gerekmez.
Etkileniyor muyum?
Sunucuda PHP kullanan her web sitesi etkileniyor. Örneğin:
- WordPress, Joomla veya TYPO3 siteleri
- WooCommerce, Shopware veya Magento gibi online mağazalar
- PHP ile gönderilen iletişim veya talep formu bulunan web siteleri
PHP kullanmayan tamamen statik sayfalar etkilenmiyor. Emin değilsen hosting sağlayıcına veya web ajansına sor.
Bu PHP sürümleri güvenli
| PHP dalı | Şu sürümden itibaren güvenli |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 ve daha eskisi | artık güncelleme yok – daha yeni bir sürüme geç |
Şimdi yapılması gerekenler
- Web hosting (web alanı): Klasik web hostingde güncellemeleri genellikle hosting sağlayıcısı yükler. Bunun yapılıp yapılmadığını sağlayıcının durum sayfasından veya müşteri panelinden kontrol et.
- PHP sürümünü kontrol et: Hosting sağlayıcının müşteri panelinde web sitenin hangi PHP sürümünü kullandığını görebilirsin. Hâlâ PHP 8.1 veya daha eski bir sürümle çalışıyorsa 8.3 veya 8.4'e geç ve ardından siteyi test et.
- Kendi sunucun (vServer, root sunucu): Burada PHP'yi senin veya BT hizmet sağlayıcının güncellemesi ve web sunucusunu ya da PHP hizmetini yeniden başlatması gerekir.
- İşlevleri test et: Güncellemeden sonra iletişim formlarını, mağaza ödeme adımını ve girişi bir kez dene.
- Olağandışı durumları kontrol et: Web alanında bilinmeyen dosyalar, yeni yönetici hesapları veya alışılmadık yönlendirmeler bir saldırıya işaret edebilir. Bu durumda lütfen uzman bir firmaya başvur.
Peki bunun sigortayla ne ilgisi var?
Her şeye rağmen bir saldırı olursa, bir siber sigorta sözleşmeye bağlı olarak BT adli incelemesi, veri kurtarma, iş kesintisi veya üçüncü kişilerin talepleri için masrafları karşılayabilir. Önemli: Birçok siber sigorta, koşullarında güvenlik güncellemelerinin kısa sürede yüklenmesini şart koşar. Bilinen açıkları uzun süre kapatmayan kişi, hasar durumunda tartışma veya kesinti riskiyle karşılaşır.
Bu nedenle: Güncellemeyi yükle, tarihi not al ve gerekirse kendi sözleşme koşullarını kontrol et. Bir siber sigortanın neler sağladığını ve şirketlerin nelere dikkat etmesi gerektiğini Şirketler için siber güvenlik sayfamızda bulabilirsin.
Kaynaklar
- BSI: Siber güvenlik uyarısı „PHP – Kritik zafiyetler dünya genelinde web uygulamalarını tehdit ediyor“ (Sürüm 1.1, 21.10.2026).
- PHP: Sürüm arşivi 2026 (21.10.2026 tarihli güvenlik sürümü).
- CERT-EU: Security Advisory 2026-018 – Critical Vulnerabilities in PHP.
Not: Bu yazı 22 Ekim 2026 itibarıyla durumu yansıtır ve genel bilgilendirme amaçlıdır. Somut web siten için BT güvenliği danışmanlığının ve bireysel sigorta danışmanlığının yerini tutmaz. Hosting sağlayıcının veya BT hizmet sağlayıcının açıklamaları ile sigortacının koşulları esastır. KiS – Kontor im Schwarzwald GmbH, § 34d Abs. 1 GewO uyarınca izinli sigorta brokeri, Reg.-Nr. D-PS74-61V96-00.
👉 Siber sigortanın işletmene uygun olup olmadığını öğrenmek mi istiyorsun? Bizimle iletişime geç – Danışmanlık talep et butonuna tıkla