Luka w zabezpieczeniach PHP „PHP2Shell”: co operatorzy stron internetowych powinni teraz zrobić
Dwie krytyczne podatności w PHP dotyczą milionów stron internetowych – od WordPressa, przez sklepy internetowe, po zwykły formularz kontaktowy. BSI (niemiecki Federalny Urząd ds. Bezpieczeństwa Informacji) wydał ostrzeżenie dotyczące cyberbezpieczeństwa, aktualizacje są już dostępne. To nie powód do paniki, ale wyraźny powód, by działać teraz.
Najważniejsze w skrócie
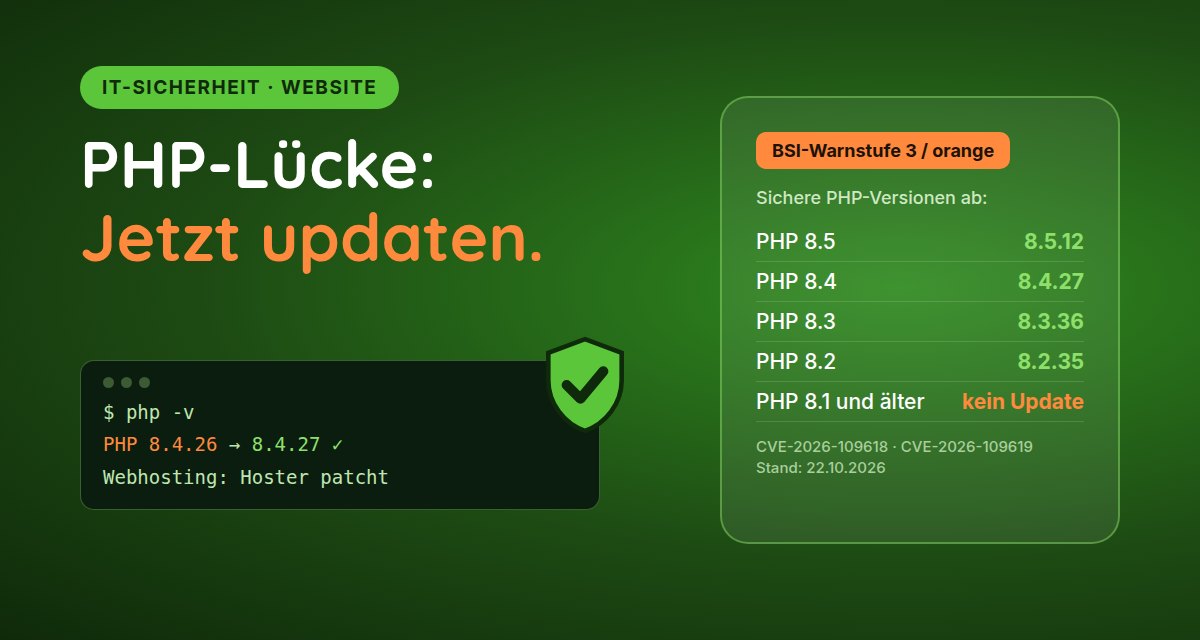
- Co: dwie krytyczne podatności w PHP (CVE-2026-109618 i CVE-2026-109619), nazywane w mediach „PHP2Shell”. Stopień zagrożenia 9,2 na 10 (CVSS 4.0).
- Ryzyko: atakujący mogliby zdalnie i bez logowania uruchomić złośliwy kod na serwerach WWW korzystających z PHP.
- Sytuacja: według BSI nie potwierdzono jeszcze żadnych ataków, istnieją jednak niepotwierdzone doniesienia o gotowych narzędziach do ataku.
- Rozwiązanie: od 21 października 2026 r. dostępne są aktualizacje bezpieczeństwa. Należy je zainstalować niezwłocznie.
Co oznacza poziom ostrzeżenia BSI 3?
BSI ocenia sytuację na poziom 3 („pomarańczowy”), czyli jako krytyczną dla działalności. To drugi najwyższy poziom. Najwyższy poziom 4 („czerwony”) BSI przyznaje, gdy nie da się już utrzymać normalnego działania wielu usług – ostatnio na przykład przy luce Log4j („Log4Shell”) w grudniu 2021 r.
Dla ciebie poziom 3 oznacza: potraktuj to poważnie i działaj bez zwłoki – zainstaluj aktualizacje i zleć sprawdzenie, czy twoja strona jest zagrożona. W większości przypadków nic więcej nie jest potrzebne.
Czy mnie to dotyczy?
Zagrożona jest każda strona internetowa, która korzysta na serwerze z PHP. Są to na przykład:
- Strony oparte na WordPressie, Joomli lub TYPO3
- Sklepy internetowe, takie jak WooCommerce, Shopware czy Magento
- Strony z formularzem kontaktowym lub zapytania wysyłanym za pomocą PHP
Czysto statyczne strony bez PHP nie są zagrożone. Jeśli nie masz pewności, zapytaj swojego dostawcę hostingu lub agencję internetową.
Te wersje PHP są bezpieczne
| Gałąź PHP | Bezpieczna od wersji |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 i starsze | brak dalszych aktualizacji – przejdź na nowszą wersję |
Co trzeba teraz zrobić
- Hosting (serwer współdzielony): przy klasycznym hostingu aktualizacje instaluje z reguły dostawca hostingu. Sprawdź na jego stronie statusu lub w panelu klienta, czy zostało to zrobione.
- Sprawdź wersję PHP: w panelu klienta u dostawcy hostingu zobaczysz, z jakiej wersji PHP korzysta twoja strona. Jeśli działa jeszcze na PHP 8.1 lub starszym, przełącz na 8.3 lub 8.4, a następnie przetestuj stronę.
- Własny serwer (VPS, serwer dedykowany): tutaj ty lub twój usługodawca IT musicie samodzielnie zaktualizować PHP i ponownie uruchomić serwer WWW lub usługę PHP.
- Przetestuj działanie: po aktualizacji sprawdź formularze kontaktowe, proces zamówienia w sklepie i logowanie.
- Sprawdź nieprawidłowości: nieznane pliki na serwerze, nowe konta administratora lub nietypowe przekierowania mogą wskazywać na atak. W takim przypadku zwróć się do wyspecjalizowanej firmy.
A co to ma wspólnego z ubezpieczeniem?
Jeśli mimo wszystko dojdzie do ataku, ubezpieczenie cybernetyczne może pokryć koszty informatyki śledczej, odtworzenia systemów, przerwy w działalności lub roszczeń osób trzecich – w zależności od umowy. Ważne: wiele ubezpieczeń cybernetycznych wymaga w swoich warunkach, aby aktualizacje bezpieczeństwa były instalowane bez zwłoki. Kto długo pozostawia znane luki otwarte, ryzykuje w razie szkody spory lub obniżenie świadczenia.
Dlatego: zainstaluj aktualizację, zanotuj datę i w razie potrzeby sprawdź warunki swojej umowy. Co obejmuje ubezpieczenie cybernetyczne i na co firmy powinny zwrócić uwagę, znajdziesz na naszej stronie Cyberbezpieczeństwo dla firm.
Źródła
- BSI: ostrzeżenie dotyczące cyberbezpieczeństwa „PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit” (PHP – krytyczne podatności zagrażają aplikacjom internetowym na całym świecie) (wersja 1.1, 21.10.2026).
- PHP: archiwum wydań 2026 (wydanie bezpieczeństwa z 21.10.2026).
- CERT-EU: Security Advisory 2026-018 – Critical Vulnerabilities in PHP.
Uwaga: artykuł przedstawia stan na 22 października 2026 r. i służy wyłącznie ogólnej informacji. Nie zastępuje doradztwa w zakresie bezpieczeństwa IT dla twojej konkretnej strony ani indywidualnego doradztwa ubezpieczeniowego. Wiążące są wskazówki twojego dostawcy hostingu lub usługodawcy IT oraz warunki twojego ubezpieczyciela. KiS – Kontor im Schwarzwald GmbH, broker ubezpieczeniowy z zezwoleniem na podstawie § 34d Abs. 1 GewO, nr rej. D-PS74-61V96-00.
👉 Chcesz wiedzieć, czy twoje ubezpieczenie cybernetyczne pasuje do twojej firmy? Po prostu skontaktuj się z nami – kliknij Poproś o doradztwo